Một chuỗi bán lẻ có năm mươi cửa hàng, máy tính tiền ở cửa hàng nào cũng phải nói chuyện với máy chủ ở trụ sở, như thể tất cả đang cắm chung một switch trong văn phòng. Ngân hàng, chuỗi nhà thuốc, nhà máy có kho ở ba tỉnh cũng cần đúng thứ đó. Cả nghìn khách hàng như vậy cùng chạy trên một hạ tầng cáp quang của nhà mạng, vậy mà dữ liệu của công ty này không bao giờ lọt sang công ty kia.
Bài này giải thích nhà mạng (ISP) làm được điều đó bằng cách nào: từ cách thuê kênh riêng kiểu cũ, qua bốn "mảnh ghép" của MPLS VPN là VRF, Route Distinguisher, Route Target và nhãn MPLS, tới chặng cuối vào tòa nhà và chuyện SD-WAN đang thay đổi cuộc chơi.
Mạng riêng của doanh nghiệp thực chất là gì?
Khi doanh nghiệp nói "mạng riêng nối các chi nhánh", họ muốn ba thứ:
- Kết nối như mạng nội bộ: máy ở Đà Nẵng gọi thẳng địa chỉ
10.1.5.20của máy chủ ở Hà Nội, không phải đi qua internet công cộng. - Cách ly hoàn toàn: không khách hàng nào khác của nhà mạng nhìn thấy hay chạm được vào lưu lượng này.
- Chất lượng có cam kết: độ trễ, băng thông, thời gian khắc phục sự cố được ghi trong hợp đồng (SLA).
Cái khó là nhà mạng không thể kéo cho mỗi khách một mạng cáp riêng. Họ chỉ có một mạng lõi, và phải "cắt" nó ra thành hàng nghìn mạng ảo độc lập.
Vì sao cách cũ vừa đắt vừa khó mở rộng?
Kênh thuê riêng: mỗi chi nhánh một đường
Cách truyền thống là leased line (kênh thuê riêng): mỗi chi nhánh thuê một kênh điểm-điểm nối thẳng về trụ sở. Mười chi nhánh là mười đường truyền, và theo con số trong video, tổng chi phí có thể lên tới hàng chục triệu đồng mỗi tháng.
Vấn đề không chỉ là tiền. Mô hình này là hình sao: chi nhánh A muốn nói chuyện với chi nhánh B phải vòng về trụ sở. Muốn các chi nhánh nối thẳng với nhau thì số đường tăng theo công thức n(n-1)/2: 10 điểm cần 45 đường, 50 điểm cần 1.225 đường. Không ai trả nổi.
Rắc rối thứ hai: ai cũng dùng 10.0.0.0
Hầu hết doanh nghiệp đánh địa chỉ nội bộ theo các dải riêng của RFC 1918: 10.0.0.0/8, 172.16.0.0/12 và 192.168.0.0/16. Các dải này ai dùng cũng được, nên chuyện công ty A và công ty B cùng có máy chủ 10.0.0.5 là bình thường.
Trên một router thông thường, bảng định tuyến chỉ có một. Nếu hai khách cùng khai báo 10.0.0.0/8, router không biết gói tin gửi tới 10.0.0.5 là của ai. Bắt khách đổi địa chỉ thì không thực tế: đổi dải IP cho cả công ty có thể mất hàng tuần.
MPLS VPN chia mạng thành ba vai như thế nào?
Lời giải phổ biến nhất là BGP/MPLS IP VPN, được chuẩn hóa trong RFC 4364 (năm 2006, thay cho RFC 2547 trước đó). Nhà mạng chia thiết bị thành ba vai:
| Vai | Đặt ở đâu | Làm gì |
|---|---|---|
| CE (Customer Edge) | Tại văn phòng doanh nghiệp | Router bình thường, không cần biết gì về MPLS |
| PE (Provider Edge) | Rìa mạng nhà mạng | Giữ thông tin của từng khách, dán và gỡ nhãn |
| P (Provider) | Sâu trong mạng lõi | Chỉ chuyển tiếp theo nhãn, không biết khách là ai |
Điểm hay của thiết kế này: toàn bộ "trí khôn" về khách hàng dồn vào router PE. CE của doanh nghiệp chỉ cần trao đổi tuyến với PE như với một router hàng xóm bình thường (qua định tuyến tĩnh, OSPF hay BGP). Còn router P trong lõi thậm chí không chạy BGP, không cần biết có bao nhiêu khách.
VRF: một router, hàng trăm bảng định tuyến
Bí quyết đầu tiên là VRF (Virtual Routing and Forwarding, định tuyến và chuyển tiếp ảo). Trên router PE, mỗi khách hàng được cấp một bảng định tuyến ảo riêng. Một router vật lý chứa được hàng trăm VRF, mỗi cái tách biệt với nhau.
Hãy hình dung router PE là một tòa nhà, mỗi VRF là một căn hộ có khóa riêng. Căn hộ của công ty A có phòng số 101, căn hộ của công ty B cũng có phòng số 101, nhưng không ai đi nhầm vì cửa vào là khác nhau.
Cụ thể, mỗi cổng (hoặc mỗi cổng con theo VLAN) nối tới khách được gán vào một VRF. Gói tin đi vào từ cổng của công ty A chỉ được tra trong bảng của VRF A. Vì vậy 10.0.0.5 của A và 10.0.0.5 của B nằm ở hai bảng khác nhau, không bao giờ đụng nhau.
Trên router Cisco, kỹ sư nhà mạng có thể xem từng bảng riêng như sau:
show vrf
show ip route vrf CONGTY_A
show ip route vrf CONGTY_B
Route Distinguisher và Route Target giải quyết việc gì?
VRF chỉ giải quyết chuyện trong một router. Nhưng chi nhánh của công ty A nằm ở nhiều PE khác nhau, và các PE phải báo cho nhau "phía tôi có dải 10.1.0.0/16 của khách này". Lúc đó lại xảy ra nhầm lẫn: hai khách cùng gửi 10.0.0.0/8 lên một phiên BGP thì BGP coi đó là cùng một tuyến và chỉ giữ một.
Route Distinguisher: làm địa chỉ trùng thành duy nhất
Route Distinguisher (RD) là một mã dài 8 byte gắn trước địa chỉ IPv4 4 byte, tạo thành địa chỉ VPN-IPv4 dài 12 byte. RD thường viết dạng ASN:số, ví dụ 65000:101 cho công ty A và 65000:202 cho công ty B. Khi đó 65000:101:10.0.0.0/8 và 65000:202:10.0.0.0/8 là hai tuyến khác nhau trong mắt BGP.
RD chỉ có một nhiệm vụ: làm cho tuyến trùng nhau trở thành khác nhau. Nó không nói gì về việc tuyến đó được nạp vào VRF nào. Đó là việc của Route Target.
Route Target: mã bưu điện của tuyến đường
Các PE trao đổi tuyến VPN bằng MP-BGP (Multiprotocol BGP, phần mở rộng của BGP để chở nhiều loại địa chỉ). Mỗi tuyến được gắn thêm nhãn Route Target (RT), một thuộc tính extended community của BGP.
Mỗi VRF khai báo hai danh sách: RT export (gắn lên tuyến khi gửi đi) và RT import (chỉ nhận tuyến mang RT này). PE nhận tuyến sẽ đối chiếu và chỉ nạp vào đúng VRF có RT khớp, giống như máy phân loại thư chỉ thả lá thư vào đúng ngăn có cùng mã bưu điện.
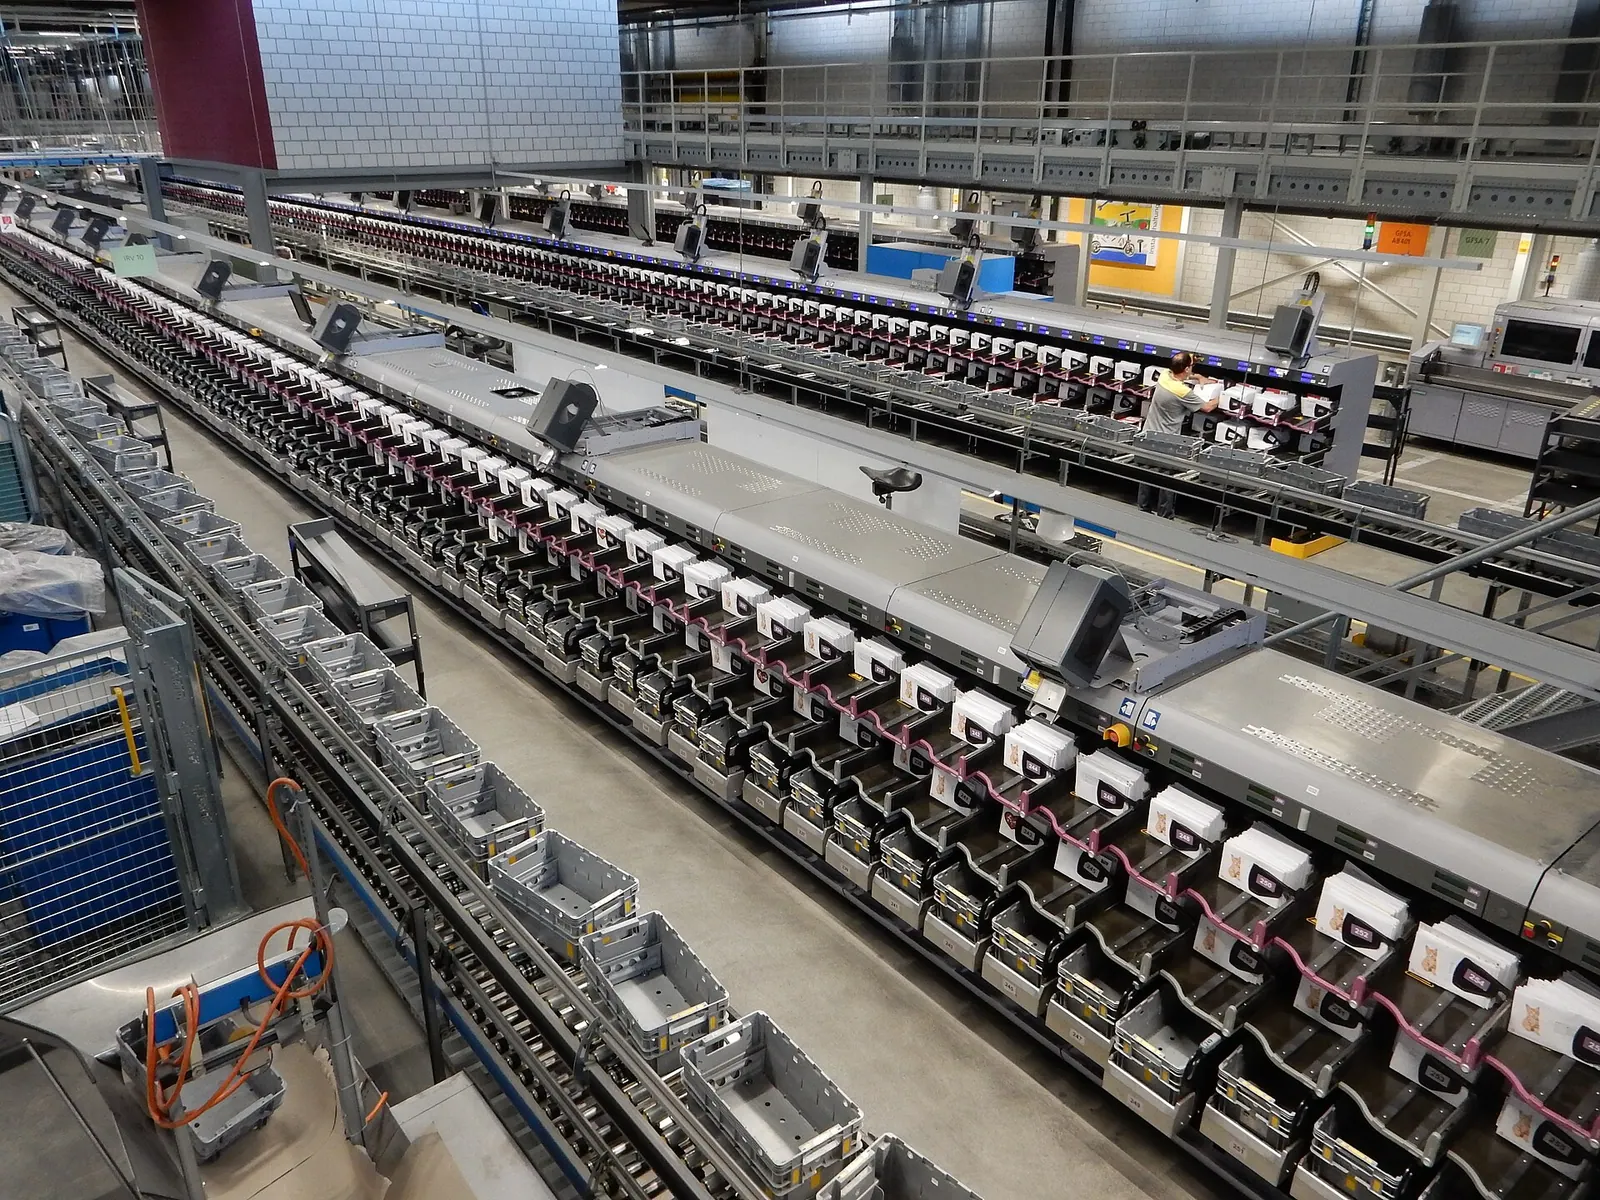
Vì import và export là hai danh sách riêng, nhà mạng dựng được nhiều kiểu mạng chỉ bằng cấu hình: mọi chi nhánh nói chuyện với nhau (any-to-any), chỉ nói chuyện với trụ sở (hub-and-spoke), hay cho hai công ty đối tác cùng truy cập một máy chủ chung (extranet).
RD trả lời câu hỏi "tuyến này là tuyến nào?", RT trả lời câu hỏi "tuyến này thuộc về ai?". Một cái để phân biệt, một cái để phân phát.
Hai nhãn MPLS chở gói tin qua lõi ra sao?
Mọi thứ ở trên là phần "bản đồ". Khi gói tin thật sự đi qua, router PE đầu vào dán lên nó hai nhãn MPLS:
- Nhãn trong (VPN label): do PE đích cấp qua MP-BGP, cho biết gói thuộc VRF nào ở đầu bên kia.
- Nhãn ngoài (transport label): chỉ đường xuyên qua mạng lõi tới đúng PE đích, thường được phân phối bằng LDP, RSVP-TE hoặc Segment Routing.
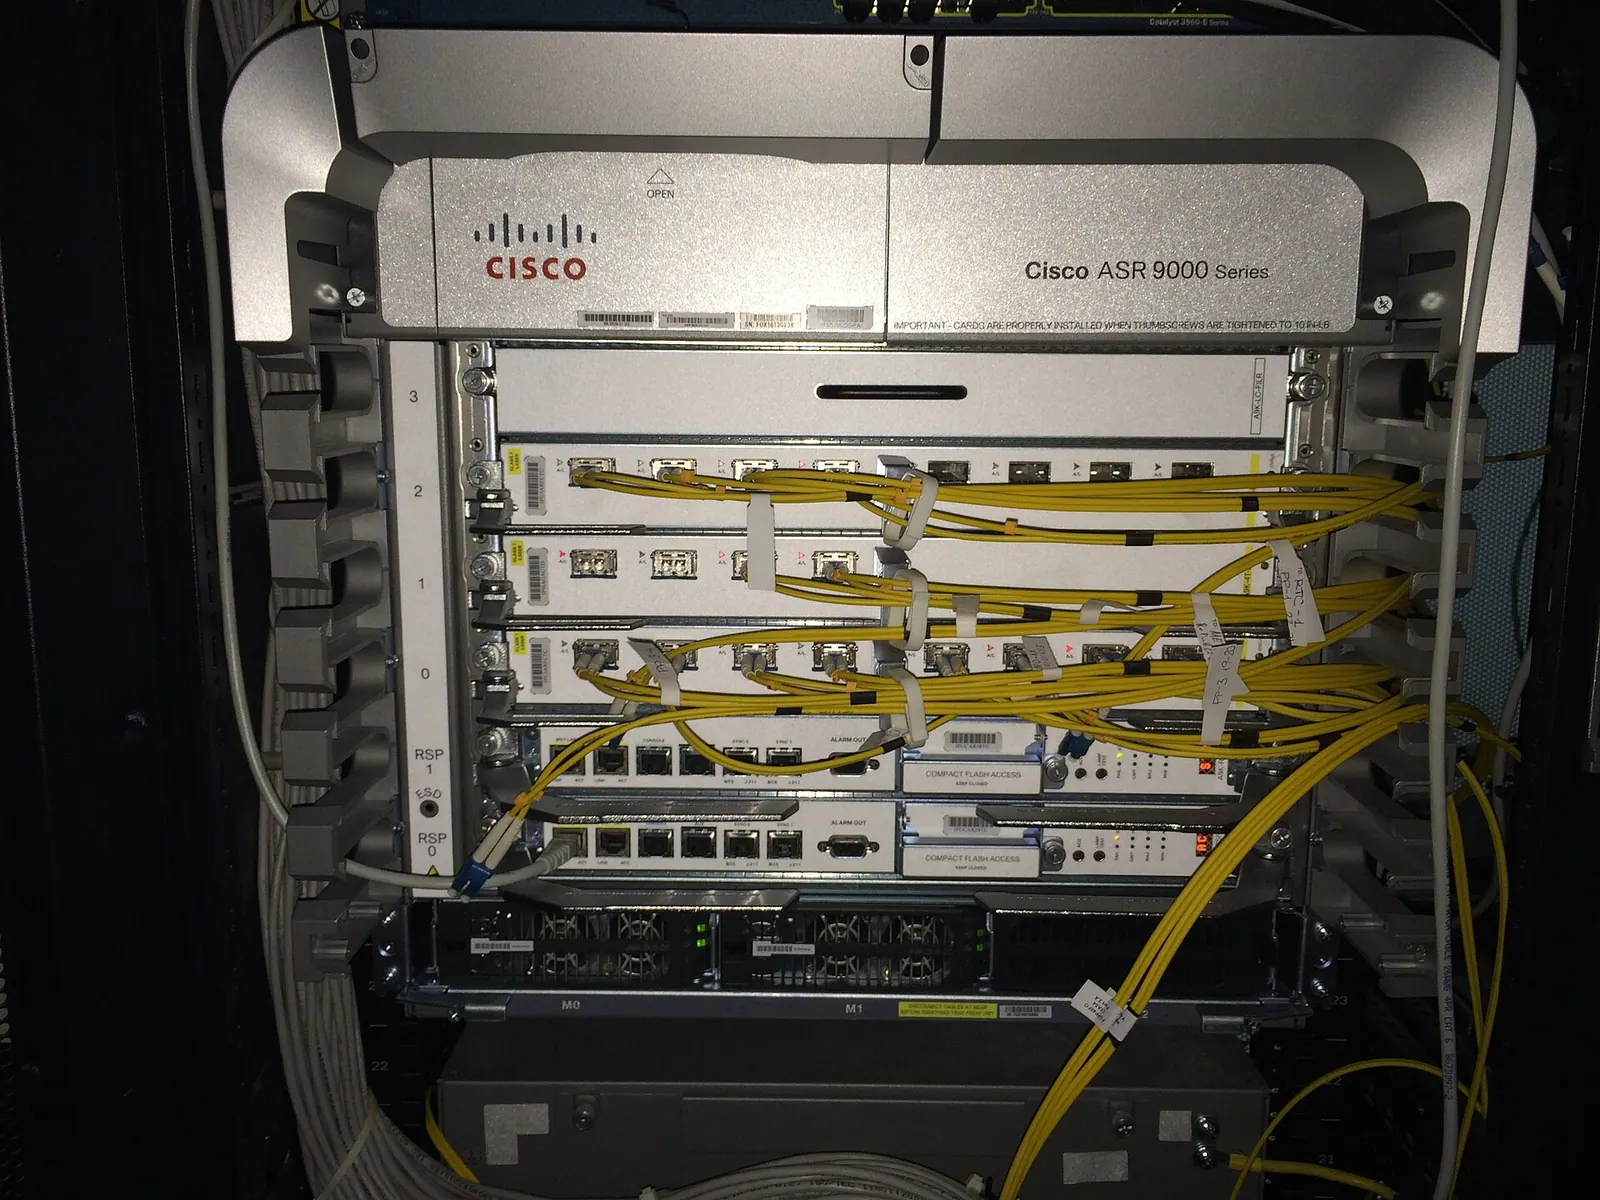
Router P trong lõi không cần đọc địa chỉ IP của khách. Nó chỉ nhìn nhãn ngoài, tra bảng nhãn, đổi sang nhãn mới rồi đẩy tiếp. Việc này nhẹ hơn nhiều so với tra bảng định tuyến internet đầy đủ, vốn đã lên tới khoảng một triệu tuyến IPv4. Thường thì router áp chót (penultimate hop) sẽ gỡ luôn nhãn ngoài, gọi là PHP (Penultimate Hop Popping), để PE cuối đỡ phải tra hai lần.
Tới PE đích, nhãn trong chỉ ra VRF của công ty A. PE gỡ nhãn, tra bảng VRF A và trả gói tin về chi nhánh nguyên vẹn. Công ty B dùng chung từng sợi cáp, từng router trên đường đi nhưng không thấy gì.
Vì sao một mạng lõi chở được cả nghìn khách?
Mỗi mục nhãn MPLS dài 32 bit, trong đó 20 bit là giá trị nhãn, tức 2^20 = 1.048.576 giá trị (16 giá trị đầu được dành riêng). 3 bit kế tiếp là Traffic Class dùng cho QoS, 1 bit đánh dấu đáy chồng nhãn, 8 bit còn lại là TTL. Kết hợp với VRF, một mạng lõi duy nhất đủ chỗ cho hàng nghìn doanh nghiệp cùng lúc mà không cần kéo thêm cáp.
show bgp vpnv4 unicast all
show mpls forwarding-table
Chặng cuối vào tòa nhà và chuyện chất lượng dịch vụ
VLAN và QinQ trên sợi quang chung
Từ tòa nhà văn phòng tới router PE, nhà mạng thường không kéo cho mỗi khách một sợi quang. Họ dùng VLAN (chuẩn 802.1Q) để gắn thẻ cho lưu lượng của từng khách. Mã VLAN chỉ dài 12 bit, tức tối đa 4.094 VLAN dùng được, không đủ cho một thành phố.
Vì vậy nhà mạng dùng QinQ (chuẩn 802.1ad), chồng hai thẻ VLAN lên nhau: thẻ ngoài phân biệt khách hoặc tòa nhà, thẻ trong giữ nguyên VLAN của khách. Về lý thuyết, số tổ hợp lên tới 4.094 x 4.094, khoảng 16,7 triệu. Nhiều khách đi chung một sợi quang mà vẫn tách bạch tới tận PE, nơi mỗi cặp thẻ được gán vào đúng VRF.
QoS: vì sao cuộc gọi họp không bị giật
Vì cả đường đi nằm trong mạng nhà mạng, họ kiểm soát được chất lượng bằng QoS (Quality of Service). Gói thoại và video họp được đánh dấu ưu tiên (giá trị DSCP ở tầng IP, rồi được ánh xạ vào 3 bit Traffic Class của nhãn MPLS) để luôn đi trước các gói sao lưu dữ liệu hay tải file. Độ trễ, tỉ lệ mất gói và băng thông được cam kết ngay trong hợp đồng, và trung tâm điều hành mạng (NOC) giám sát liên tục.
MPLS VPN cách ly lưu lượng bằng bảng định tuyến và nhãn, không mã hóa dữ liệu. Bạn tin vào việc nhà mạng cấu hình đúng. Dữ liệu nhạy cảm (thanh toán, hồ sơ khách hàng) vẫn nên được mã hóa ở tầng ứng dụng hoặc chạy thêm IPsec.
SD-WAN có thay thế được MPLS VPN?
Ngày nay nhiều doanh nghiệp dùng SD-WAN: đặt thiết bị ở mỗi chi nhánh, dựng đường hầm mã hóa qua internet cáp quang giá rẻ hoặc 4G/5G, rồi quản lý tập trung qua một giao diện. Ưu điểm là rẻ, triển khai nhanh, tự chuyển sang đường dự phòng khi một đường lỗi.
| Tiêu chí | MPLS VPN | SD-WAN qua internet |
|---|---|---|
| Chi phí | Cao | Thấp hơn nhiều |
| Mã hóa | Không có sẵn | Có sẵn (IPsec) |
| Cam kết độ trễ (SLA) | Có, đầu-cuối | Phụ thuộc internet |
| Triển khai chi nhánh mới | Cần nhà mạng | Gần như cắm là chạy |
| Phù hợp | Ngân hàng, chuỗi lớn, ứng dụng thời gian thực | Văn phòng nhỏ, cửa hàng, dùng nhiều dịch vụ đám mây |
Với ngân hàng hay chuỗi bán lẻ lớn, MPLS VPN vẫn là xương sống vì ổn định và có cam kết dịch vụ. Cách làm phổ biến hiện nay là kết hợp: MPLS cho lưu lượng quan trọng, internet qua SD-WAN cho phần còn lại.
Một mạng lõi, hàng nghìn mạng riêng: bí mật không nằm ở cáp, mà nằm ở cách nhà mạng dán nhãn và chia bảng định tuyến.
Tóm tắt nhanh
- VRF tách bảng định tuyến của từng khách ngay trên router PE, nên địa chỉ trùng nhau không còn là vấn đề.
- Route Distinguisher 8 byte biến địa chỉ trùng thành địa chỉ VPN-IPv4 duy nhất khi các PE trao đổi qua MP-BGP.
- Route Target quyết định tuyến được nạp vào VRF nào, cho phép dựng mạng any-to-any, hub-and-spoke hay extranet.
- Hai nhãn MPLS chở gói tin: nhãn ngoài chỉ đường qua lõi, nhãn trong chỉ VRF đích; router P chỉ đổi nhãn.
- Chặng cuối dùng VLAN/QinQ, chất lượng được giữ bằng QoS và SLA; SD-WAN là phương án bổ sung rẻ hơn.
Câu hỏi thường gặp
MPLS VPN có an toàn bằng VPN mã hóa không?
Nó cách ly rất tốt về mặt định tuyến, nhưng không mã hóa. Nếu cần bảo mật mức cao, hãy mã hóa thêm ở tầng trên (IPsec, TLS).
Doanh nghiệp có phải mua router hỗ trợ MPLS không?
Không. Router CE tại văn phòng chỉ cần định tuyến IP bình thường. Mọi xử lý VRF, RD, RT và nhãn đều nằm ở router PE của nhà mạng.
Vì sao không dùng VLAN xuyên suốt cho đơn giản?
VLAN chỉ có 4.094 mã và là mạng tầng 2, khó mở rộng trên phạm vi quốc gia. MPLS VPN định tuyến ở tầng 3, chia sẻ tuyến qua BGP nên mở rộng được tới hàng nghìn khách.
Có nên bỏ MPLS để chuyển hẳn sang SD-WAN?
Tùy ứng dụng. Nếu chủ yếu dùng dịch vụ đám mây và chấp nhận chất lượng internet, SD-WAN tiết kiệm hơn. Nếu chạy hệ thống lõi cần độ trễ ổn định và cam kết bằng hợp đồng, nên giữ MPLS ít nhất cho phần đó.