Sáng hôm đó bạn mở điện thoại: Facebook không tải, Messenger quay vòng, vào trang báo cũng không được. Wi-Fi vẫn đủ vạch, 4G vẫn bật, nhưng cảm giác như cả thế giới bên ngoài vừa biến mất. Đó không phải chuyện tưởng tượng. Đã có những quốc gia thật sự "rơi khỏi bản đồ" Internet chỉ trong vài phút, và thủ phạm thường không phải đứt cáp hay sập máy chủ, mà là một giao thức ít người nghe tên: BGP.
Bài này giải thích BGP làm gì, vì sao nó dễ tổn thương đến vậy, những lần nó gây sự cố lớn, và thế giới đang vá lỗ hổng này ra sao.
Internet thật ra là "mạng của các mạng" như thế nào?
Chúng ta hay nói "lên Internet" như thể đó là một mạng duy nhất. Thực tế, Internet là hơn bảy mươi nghìn mạng độc lập ghép lại, mỗi mạng gọi là một Autonomous System (hệ thống tự trị, viết tắt AS). Viettel, VNPT, FPT có AS riêng; Google, Facebook, Cloudflare cũng có AS riêng. Mỗi AS được cấp một con số định danh (ASN) và quản lý một số dải địa chỉ IP (gọi là prefix, ví dụ 203.113.128.0/18).
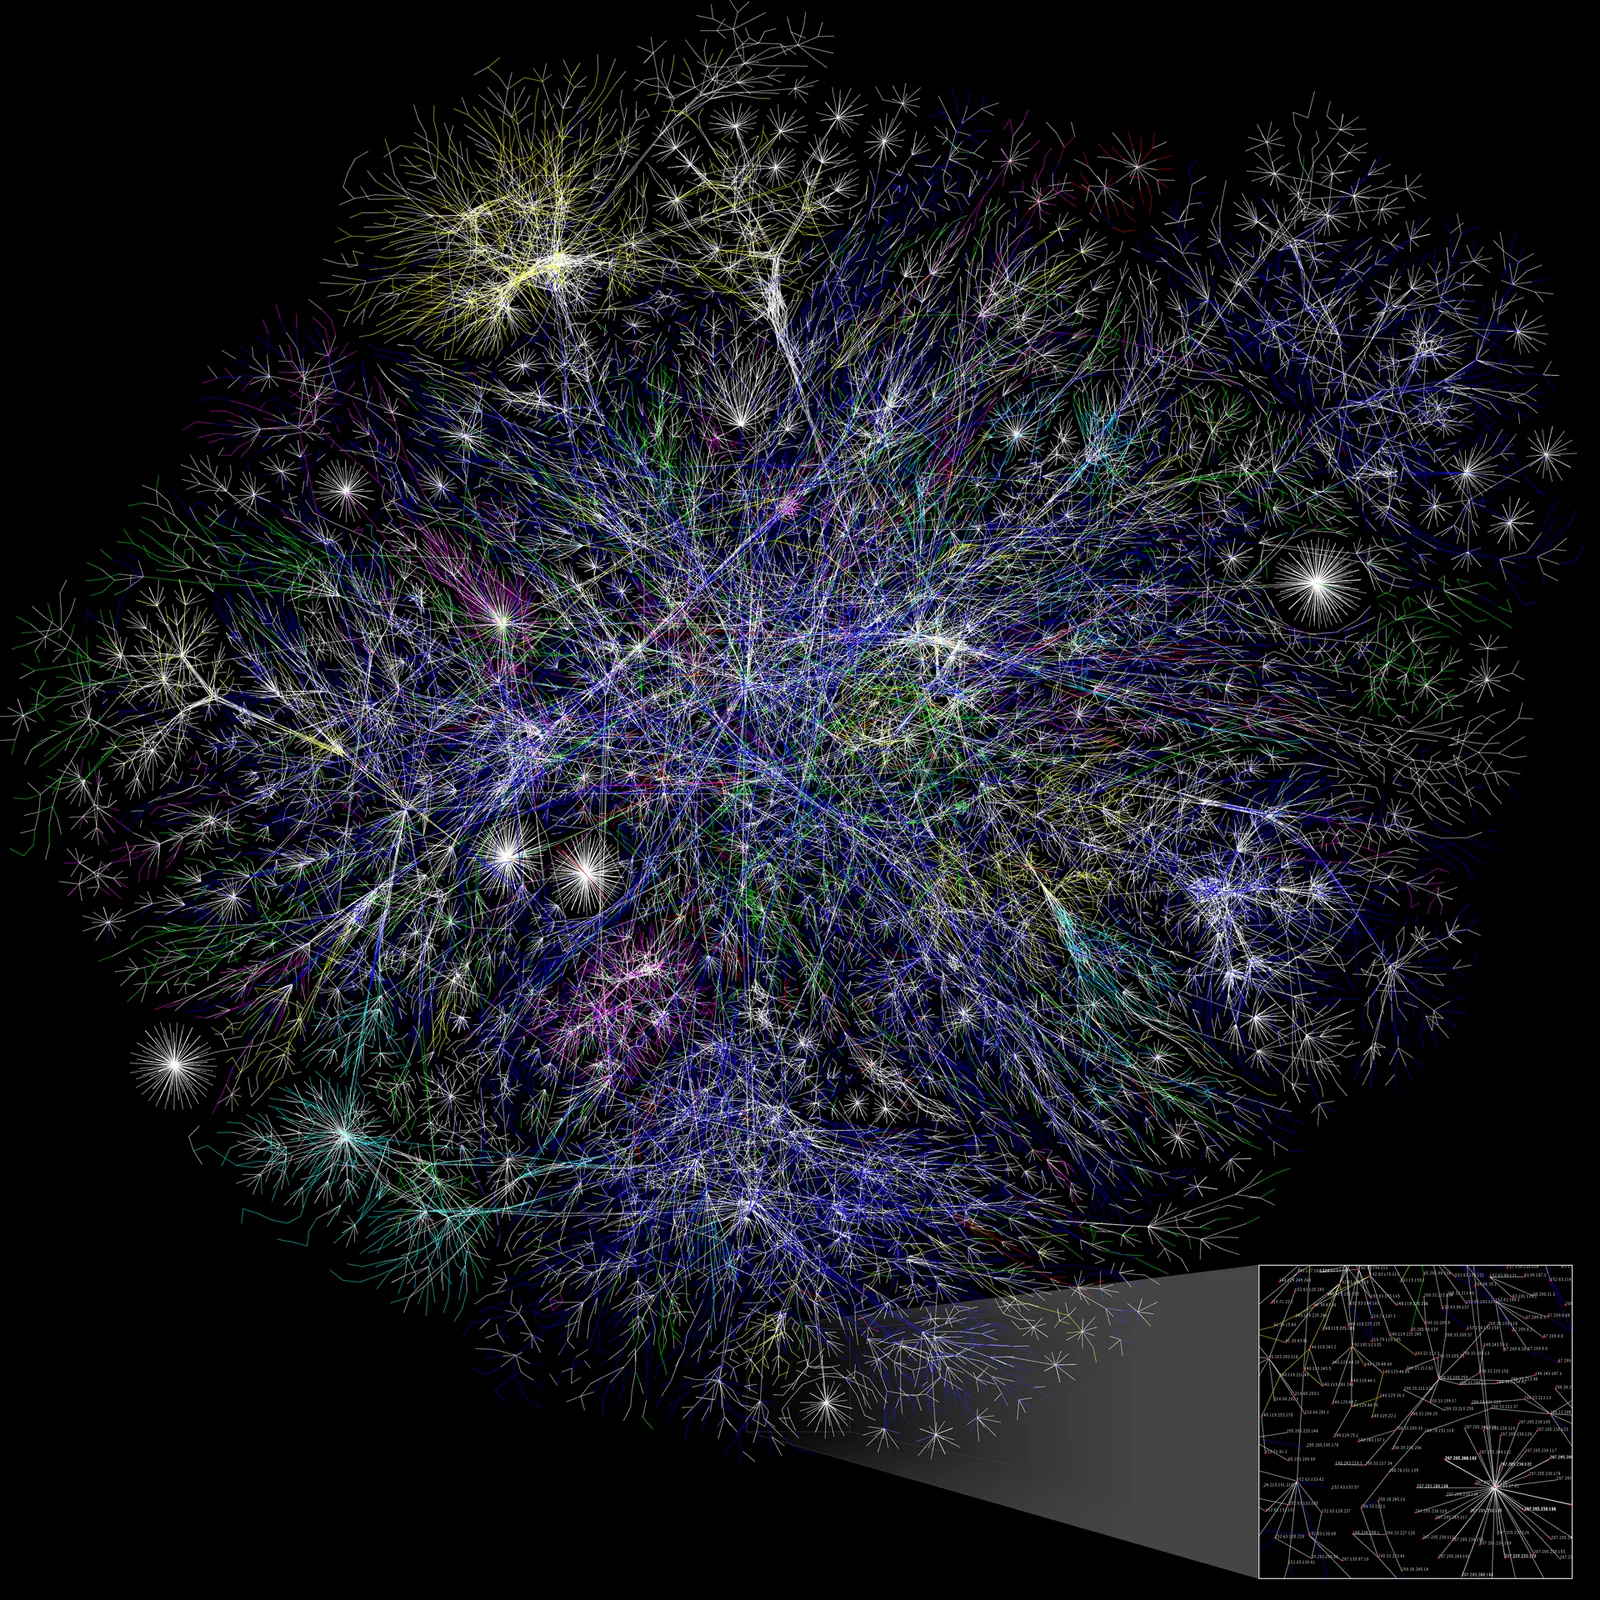
Hình dung Internet như một đất nước có hàng chục nghìn thành phố. Mỗi thành phố tự quản đường nội bộ của mình, nhưng muốn đi sang thành phố khác thì phải có ai đó cho biết "đường nào dẫn tới đâu". Bên trong một AS, các router dùng giao thức nội bộ như OSPF hay IS-IS. Còn giữa các AS với nhau, chỉ có một ngôn ngữ chung: Border Gateway Protocol (giao thức cổng biên).
BGP hoạt động ra sao?
BGP về bản chất là một hệ thống truyền tin đồn có tổ chức. Mỗi AS nói với các AS láng giềng: "Tôi đang giữ dải địa chỉ này, gói tin nào đi tới đây thì gửi qua tôi". Láng giềng ghi nhận, gắn thêm số AS của mình vào đường đi, rồi kể lại cho láng giềng của nó. Chỉ sau vài vòng, gần như mọi router lõi trên thế giới đều biết đường tới dải địa chỉ đó.
Các AS gặp nhau ở các điểm trao đổi Internet (IXP) như DE-CIX ở Frankfurt, AMS-IX ở Amsterdam, hoặc qua các đường kết nối riêng giữa hai nhà mạng.
Một thông báo BGP đơn giản trông như sau (mô tả ý nghĩa, không phải cú pháp thật):
| Trường | Ví dụ | Ý nghĩa |
|---|---|---|
| Prefix | 208.65.152.0/22 |
Dải địa chỉ được thông báo |
| AS_PATH | 3356 36561 |
Chuỗi AS mà thông báo đã đi qua; AS cuối là chủ gốc |
| NEXT_HOP | 4.68.1.2 |
Gửi gói tin tới router nào tiếp theo |
Khi nhận được nhiều tuyến tới cùng một đích, router chọn theo một loạt tiêu chí: chính sách của nhà mạng (ưu tiên khách hàng trả tiền, rồi tới đối tác ngang hàng, cuối cùng mới tới nhà cung cấp), rồi AS_PATH ngắn hơn, rồi các tiêu chí phụ khác. Nhưng có một quy tắc đứng trên tất cả: tuyến cụ thể hơn luôn thắng. Một tuyến /24 (256 địa chỉ) sẽ được chọn thay cho tuyến /22 (1.024 địa chỉ) chứa nó, bất kể ai thông báo. Quy tắc này lát nữa sẽ rất quan trọng.
Bảng định tuyến khổng lồ
Kết quả của tất cả những lời đồn đó là bảng định tuyến toàn cầu: tính cả IPv4 và IPv6, mỗi router lõi phải nhớ hơn một triệu tuyến. Mỗi lần bạn mở một trang web, gói tin nhảy qua vài AS theo đúng đường mà BGP đã chọn.
Bạn có thể tự thấy các chặng mà gói tin đi qua bằng lệnh:
# Windows
tracert google.com
# macOS / Linux
traceroute google.com
Mỗi dòng là một router. Khi gói tin đổi từ dải IP của nhà mạng Việt Nam sang dải IP của nhà mạng quốc tế, đó chính là lúc nó vượt qua ranh giới giữa hai AS.
Vì sao một giao thức quan trọng như vậy lại dễ vỡ?
BGP ra đời năm 1989, phác thảo trên ba tờ khăn giấy trong một hội nghị kỹ thuật, khi Internet chỉ là vài trăm mạng của trường đại học và cơ quan nghiên cứu, ai cũng biết mặt nhau. Thiết kế khi ấy dựa hoàn toàn vào lòng tin: router gần như chấp nhận mọi thông báo từ láng giềng, không có cơ chế nào kiểm tra AS thông báo có thật sự sở hữu dải địa chỉ đó hay không.
BGP giống một tổng đài chỉ đường tin lời bất kỳ ai gọi tới. Ai nói "nhà số 10 ở chỗ tôi" thì tổng đài cứ thế chỉ khách tới đó.
Phiên bản đang dùng là BGP-4, đã cập nhật nhiều lần, nhưng nền móng "tin trước, kiểm sau" vẫn còn nguyên. Từ đó sinh ra hai kịch bản có thể làm cả một quốc gia mất mạng.
Kịch bản 1: rút tuyến, cả nước biến mất khỏi bản đồ
Nếu một nhà mạng gửi lệnh rút (withdraw) toàn bộ thông báo BGP của mình, các router khắp thế giới sẽ xoá đường đi tới dải địa chỉ đó. Không còn ai biết đường tới, nên gói tin gửi tới quốc gia ấy bị bỏ giữa chừng. Các máy chủ trong nước vẫn chạy, cáp quang vẫn nguyên, nhưng với phần còn lại của thế giới, chúng không còn tồn tại.
Ai Cập, tháng 1 năm 2011
Ngày 27 tháng 1 năm 2011, giữa làn sóng biểu tình, các nhà mạng Ai Cập lần lượt rút tuyến theo lệnh chính phủ. Các công ty giám sát định tuyến ghi nhận khoảng 3.500 tuyến BGP biến mất chỉ trong vài phút, gần như toàn bộ đất nước mất kết nối quốc tế. Internet chỉ được khôi phục sau khoảng năm ngày, vào ngày 2 tháng 2.
Điều đáng chú ý: không cần phá cáp, không cần tắt điện. Chỉ cần vài nhà mạng thay đổi cấu hình router biên.
Facebook, tháng 10 năm 2021
Không chỉ quốc gia mới gặp chuyện này. Ngày 4 tháng 10 năm 2021, một lệnh trong quá trình bảo trì mạng xương sống của Facebook vô tình ngắt kết nối giữa các trung tâm dữ liệu. Máy chủ DNS của Facebook, được thiết kế để tự rút tuyến khi mất kết nối với trung tâm dữ liệu, đã làm đúng như vậy. Kết quả là các tuyến BGP tới DNS của Facebook biến mất khỏi Internet; Facebook, Instagram và WhatsApp sập khoảng sáu tiếng.
Tệ hơn, công cụ nội bộ và cả hệ thống thẻ ra vào cũng phụ thuộc vào chính mạng đó, nên kỹ sư phải đến tận nơi để khôi phục bằng tay.
Rút tuyến là thao tác bình thường hằng ngày: nhà mạng rút một tuyến để bảo trì, chuyển lưu lượng sang đường khác. Vấn đề chỉ xảy ra khi rút toàn bộ, hoặc rút nhầm.
Kịch bản 2: chiếm tuyến, lưu lượng bị hút vào "hố đen"
Kịch bản thứ hai nguy hiểm theo cách khác. Một AS thông báo sai rằng mình đang giữ dải địa chỉ của người khác, gọi là BGP hijack (chiếm tuyến). Nhớ quy tắc "tuyến cụ thể hơn luôn thắng" ở trên? Nếu tuyến giả cụ thể hơn tuyến thật, router khắp nơi sẽ chuyển lưu lượng về phía kẻ thông báo sai, như nước chảy về chỗ trũng.
Pakistan chặn YouTube, cả thế giới mất YouTube
Ngày 24 tháng 2 năm 2008, chính phủ Pakistan yêu cầu chặn YouTube trong nước. Nhà mạng Pakistan Telecom chọn cách thông báo dải 208.65.153.0/24, một phần của dải /22 mà YouTube đang dùng, để hút lưu lượng YouTube trong nước vào một "hố đen". Lẽ ra thông báo này chỉ dùng nội bộ, nhưng nó rò ra nhà cung cấp quốc tế PCCW, rồi lan đi khắp thế giới. Vì /24 cụ thể hơn /22, router toàn cầu đều tin tuyến giả. YouTube gần như biến mất trên toàn cầu khoảng hai tiếng cho tới khi tuyến giả bị chặn.
| Sự cố | Năm | Kiểu | Thời gian ảnh hưởng |
|---|---|---|---|
| Ai Cập cắt Internet | 2011 | Rút tuyến có chủ đích | Khoảng 5 ngày |
| Pakistan và YouTube | 2008 | Chiếm tuyến, rò rỉ | Khoảng 2 giờ |
| Facebook sập toàn cầu | 2021 | Tự rút tuyến do lỗi cấu hình | Khoảng 6 giờ |
Chiếm tuyến còn bị dùng có chủ đích: kẻ tấn công thông báo dải địa chỉ của một dịch vụ để chuyển hướng người dùng sang máy chủ giả, nghe lén hoặc đánh cắp dữ liệu.
Quốc gia nào dễ bị "tắt mạng" nhất?
Mức độ tổn thương phụ thuộc rất nhiều vào số cổng kết nối quốc tế. Một quốc gia chỉ có vài nhà mạng giữ toàn bộ đường ra nước ngoài thì chỉ cần vài router biên cấu hình sai, hoặc một mệnh lệnh hành chính, là cả nước bị cô lập. Ngược lại, nơi có hàng trăm AS kết nối trực tiếp với nhiều đối tác quốc tế qua nhiều tuyến cáp thì gần như không thể tắt hết cùng lúc.
Yếu tố thứ hai là tốc độ lan. Một thông báo BGP sai có thể truyền tới hàng chục nghìn router trên thế giới chỉ trong vài phút. Trong khi đó, kỹ sư cần thời gian để nhận ra có chuyện, tìm nguyên nhân, liên hệ nhà mạng gây lỗi, rồi chờ bản sửa lan ra. Lỗi đi nhanh hơn người sửa rất nhiều.
Khi cáp biển gặp sự cố, mạng thường chậm và chập chờn chứ hiếm khi mất hẳn, vì lưu lượng được chuyển sang tuyến khác. Mất kết nối đồng loạt, đột ngột trên mọi nhà mạng là dấu hiệu điển hình của sự cố định tuyến hoặc lệnh cắt mạng có chủ đích.
Thế giới đang vá lỗ hổng của BGP như thế nào?
RPKI: chữ ký số cho dải địa chỉ
Giải pháp quan trọng nhất hiện nay là RPKI (Resource Public Key Infrastructure). Chủ sở hữu dải địa chỉ tạo một ROA (Route Origin Authorization), về bản chất là một tờ giấy chứng nhận có chữ ký số: "Dải 208.65.152.0/22 chỉ được thông báo bởi AS 36561, tối đa tới độ dài /24". Router bật kiểm tra RPKI sẽ đối chiếu mỗi thông báo với ROA và loại bỏ những thông báo không hợp lệ.
Nếu RPKI phổ biến từ năm 2008, thông báo của Pakistan Telecom sẽ bị đánh dấu không hợp lệ và bị nhiều nhà mạng loại bỏ ngay. Hiện hơn một nửa số tuyến trên Internet đã có ROA, và nhiều nhà mạng lớn đã bật chế độ loại bỏ tuyến không hợp lệ.
Cloudflare có trang thử nghiệm isbgpsafeyet.com: mở bằng trình duyệt, trang sẽ thử tải một tài nguyên được thông báo bằng tuyến cố tình không hợp lệ. Nếu tải được, nghĩa là nhà mạng của bạn chưa lọc RPKI.
Cần nói rõ giới hạn: RPKI chỉ xác minh AS gốc có đúng không. Kẻ gian vẫn có thể giả một AS_PATH kết thúc bằng đúng AS hợp lệ. Các cơ chế bổ sung như ASPA và BGPsec đang được phát triển để kiểm tra cả đường đi.
Lọc tuyến, đa dạng kết nối và giám sát
Ngoài RPKI, các nhà mạng có trách nhiệm áp dụng thêm:
- Lọc tuyến chặt: chỉ nhận từ khách hàng những dải địa chỉ mà họ thật sự sở hữu, đặt giới hạn số tuyến tối đa cho mỗi phiên BGP. Bộ quy tắc MANRS tổng hợp các thực hành này.
- Nhiều cổng quốc tế: kết nối qua nhiều nhà cung cấp, nhiều tuyến cáp, nhiều IXP để không có một điểm lỗi duy nhất.
- Giám sát thời gian thực: các hệ thống như RIPE RIS, BGPStream hay Cloudflare Radar theo dõi bảng định tuyến toàn cầu và báo động khi một dải địa chỉ đột ngột bị thông báo từ AS lạ hoặc biến mất.
Checklist tối thiểu cho một nhà mạng hay doanh nghiệp có AS riêng:
- [ ]Tạo ROA cho mọi dải địa chỉ mình sở hữu
- [ ]Bật kiểm tra RPKI và loại bỏ tuyến không hợp lệ
- [ ]Lọc tuyến nhận từ khách hàng và đối tác theo danh sách đã đăng ký
- [ ]Đặt giới hạn số tuyến tối đa cho từng phiên BGP
- [ ]Đăng ký cảnh báo khi dải địa chỉ của mình bị thông báo bất thường
Tóm tắt nhanh
- Internet là hơn 70.000 mạng độc lập (AS), và BGP là ngôn ngữ duy nhất để chúng chỉ đường cho nhau.
- BGP ra đời năm 1989, dựa trên lòng tin, mặc định không kiểm tra ai thật sự sở hữu dải địa chỉ.
- Rút tuyến làm cả quốc gia biến mất khỏi Internet (Ai Cập 2011, khoảng 5 ngày); chiếm tuyến hút lưu lượng về sai chỗ (YouTube 2008, khoảng 2 giờ).
- Quốc gia càng ít cổng quốc tế càng dễ bị cô lập, và lỗi BGP lan nhanh hơn tốc độ con người sửa.
- RPKI, lọc tuyến, đa dạng kết nối và giám sát thời gian thực đang dần làm BGP an toàn hơn.
Câu hỏi thường gặp
Người dùng bình thường có tự phòng được sự cố BGP không?
Gần như không. BGP vận hành ở tầng nhà mạng. VPN hay đổi DNS không giúp được nếu chính đường đi tới dịch vụ đã bị xoá hoặc bị chiếm. Việc của người dùng là chọn nhà mạng làm tốt việc lọc tuyến.
Việt Nam có thể bị mất Internet như Ai Cập không?
Về mặt kỹ thuật, bất kỳ quốc gia nào cũng có thể nếu các nhà mạng cùng rút tuyến. Rủi ro do lỗi vô tình thấp hơn khi quốc gia có nhiều nhà mạng, nhiều tuyến cáp và nhiều điểm kết nối quốc tế độc lập.
RPKI có chặn được mọi kiểu chiếm tuyến không?
Không. RPKI chỉ kiểm tra AS gốc của thông báo. Các kiểu giả mạo đường đi tinh vi hơn cần thêm ASPA hoặc BGPsec, vốn chưa được triển khai rộng rãi.
Làm sao biết một sự cố là do BGP?
Dấu hiệu thường thấy là dịch vụ không truy cập được từ mọi nhà mạng cùng lúc, kể cả tên miền không phân giải được, trong khi kết nối Internet của bạn vẫn bình thường. Các trang như Cloudflare Radar thường công bố phân tích định tuyến ngay trong sự cố lớn.