Bạn gõ một địa chỉ web, nhấn Enter, và chưa tới một giây sau trang đã hiện ra. Nghe thì đơn giản, nhưng trong khoảng thời gian ngắn ngủi đó, dữ liệu của bạn đã được gói ghém, dán nhãn, cắt nhỏ, đổi thành xung điện hay ánh sáng, chạy qua cả chục thiết bị, rồi được mở gói ở phía bên kia. Để mô tả hành trình rối rắm này, giới mạng dùng chung một tấm bản đồ: mô hình OSI 7 tầng. Bài này đi qua từng tầng một: tầng đó làm gì, dùng giao thức nào, thiết bị nào hoạt động ở đó, và khi mạng hỏng thì nhìn vào tầng nào để bắt bệnh.
Vì sao người ta phải nghĩ ra mô hình OSI?
Quay về những năm 1970. Mỗi hãng máy tính lớn có một kiểu mạng riêng: IBM có SNA, DEC có DECnet, và máy của hãng này gần như không nói chuyện được với máy của hãng kia. Một công ty lỡ mua thiết bị của hai hãng thì coi như phải nuôi hai hệ thống mạng song song.
Để thoát khỏi cảnh "mỗi nhà một ngôn ngữ", ISO (Tổ chức Tiêu chuẩn hoá Quốc tế) bắt tay xây một khung tham chiếu chung. Năm 1984, mô hình OSI (Open Systems Interconnection, kết nối các hệ thống mở) được công bố thành tiêu chuẩn ISO 7498.
Ý tưởng cốt lõi rất gọn:
- Chia nhỏ việc truyền dữ liệu thành 7 tầng, mỗi tầng chỉ lo đúng một nhiệm vụ.
- Mỗi tầng chỉ làm việc với tầng ngay trên và ngay dưới nó, không cần biết các tầng xa hơn làm gì.
- Thay một tầng không làm hỏng các tầng khác. Đổi cáp đồng sang Wi-Fi thì trình duyệt không cần biết, vẫn chạy như cũ.
Hãy hình dung một công ty chuyển phát: người viết thư không cần biết thư đi máy bay hay xe tải, tài xế không cần đọc nội dung thư. Mỗi khâu làm tốt phần việc của mình và giao lại cho khâu tiếp theo theo một quy ước chung.
7 tầng gồm những gì, và dữ liệu được "bọc" ra sao?
Đếm từ trên xuống, bảy tầng của OSI là:
| Tầng | Tên | Đơn vị dữ liệu | Ví dụ giao thức / thiết bị |
|---|---|---|---|
| 7 | Ứng dụng (Application) | Dữ liệu | HTTP, DNS, SMTP, FTP |
| 6 | Trình diễn (Presentation) | Dữ liệu | UTF-8, JPEG, TLS |
| 5 | Phiên (Session) | Dữ liệu | Quản lý phiên, điểm kiểm tra |
| 4 | Giao vận (Transport) | Segment | TCP, UDP, số cổng |
| 3 | Mạng (Network) | Packet (gói tin) | IP, ICMP, router |
| 2 | Liên kết dữ liệu (Data Link) | Frame | Ethernet, địa chỉ MAC, switch |
| 1 | Vật lý (Physical) | Bit | Cáp đồng, cáp quang, sóng vô tuyến, hub |
Câu tiếng Anh dễ nhớ từ trên xuống: All People Seem To Need Data Processing (Application, Presentation, Session, Transport, Network, Data Link, Physical). Muốn nhớ từ dưới lên thì có câu Please Do Not Throw Sausage Pizza Away.
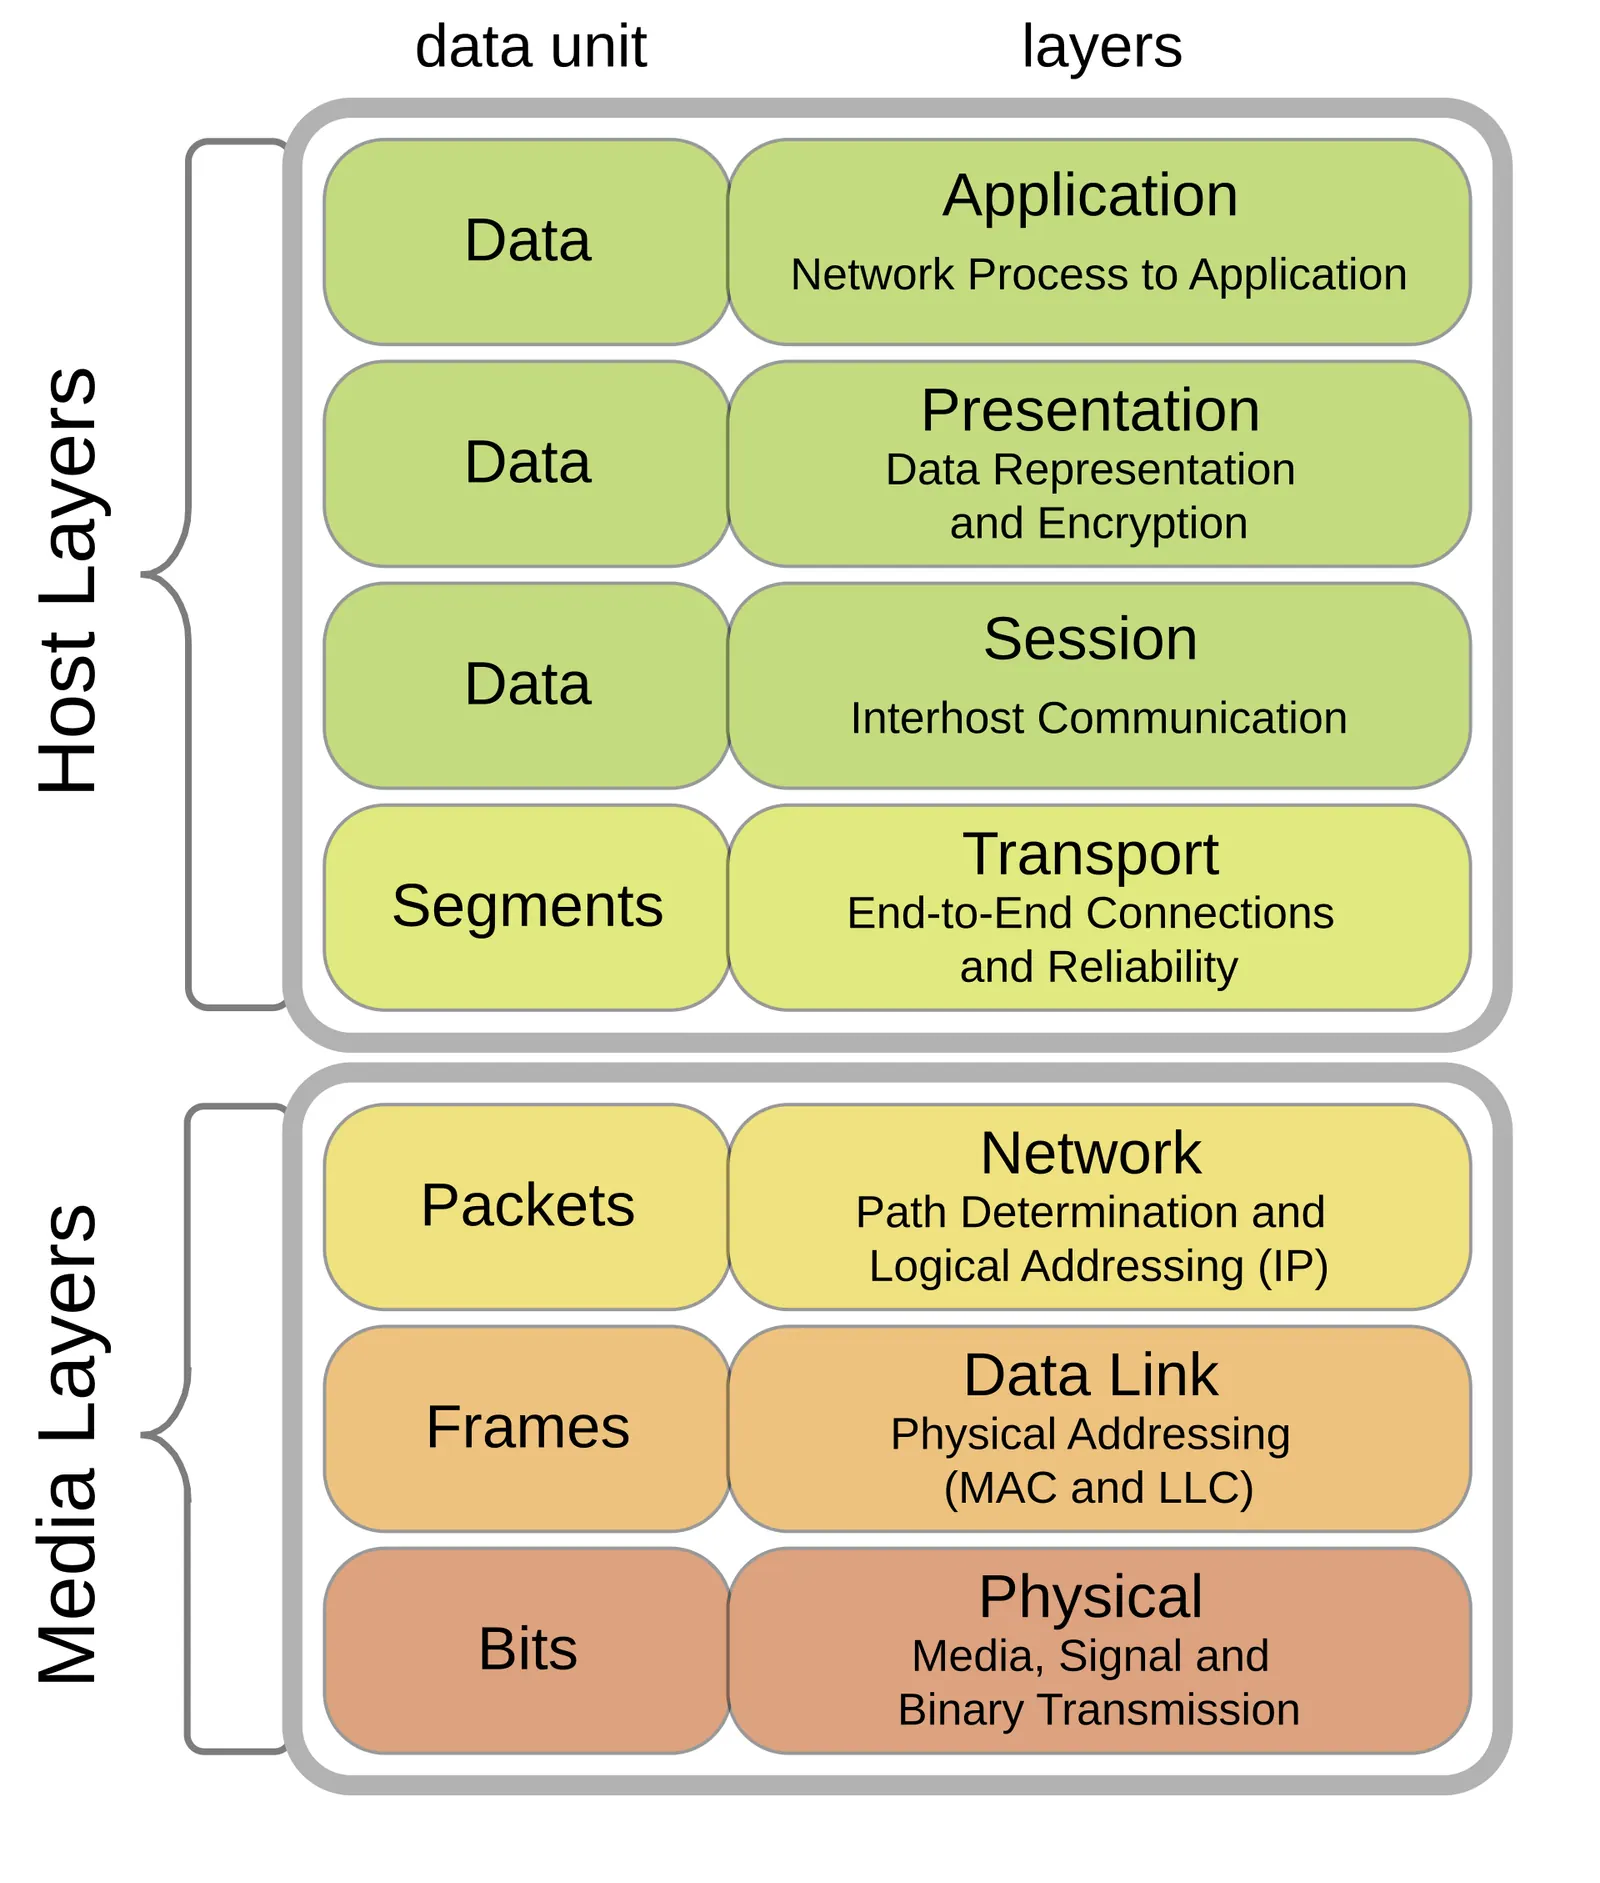
Điều quan trọng nhất cần hiểu là quá trình đóng gói (encapsulation). Khi gửi đi, dữ liệu đi từ tầng 7 xuống tầng 1, và mỗi tầng gắn thêm một header (phần tiêu đề) của riêng mình, giống như bỏ lá thư vào nhiều lớp phong bì: phong bì trong ghi số cổng, phong bì giữa ghi địa chỉ IP, phong bì ngoài ghi địa chỉ MAC. Bên nhận làm ngược lại: bóc từng lớp từ dưới lên, tầng nào đọc đúng phong bì của tầng đó.
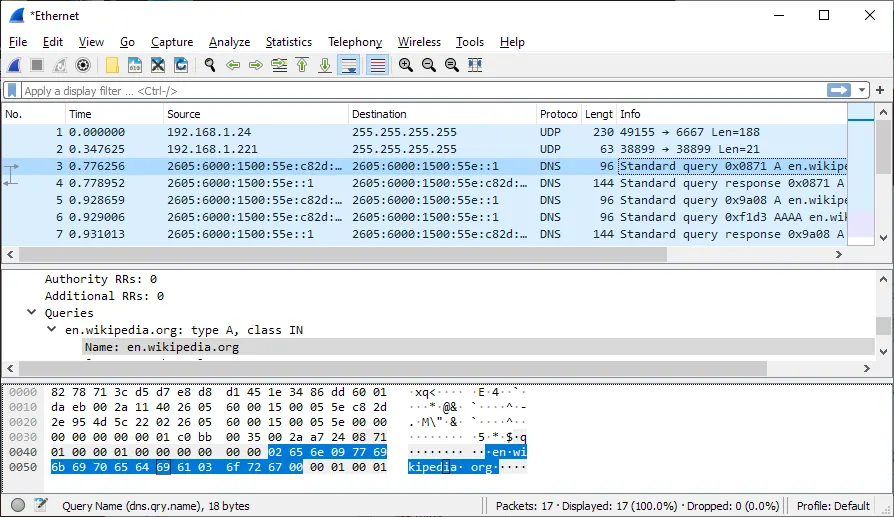
Bạn có thể thấy tận mắt các lớp phong bì này bằng phần mềm bắt gói tin Wireshark: mỗi gói tin hiện ra thành nhiều dòng xếp chồng, lần lượt là Ethernet (tầng 2), IP (tầng 3), TCP hoặc UDP (tầng 4) rồi tới giao thức ứng dụng như DNS hay HTTP.
Ba tầng trên: Ứng dụng, Trình diễn, Phiên
Tầng 7 – Ứng dụng: nơi phần mềm chạm vào mạng
Một hiểu lầm rất phổ biến: "Chrome nằm ở tầng 7". Thật ra trình duyệt là phần mềm của người dùng, nằm ngoài mô hình. Thứ thuộc tầng 7 là các giao thức mà phần mềm dùng để nói chuyện qua mạng:
- HTTP/HTTPS để tải trang web.
- DNS để đổi tên miền thành địa chỉ IP.
- SMTP để gửi email, IMAP/POP3 để nhận.
- FTP để truyền file.
Tầng 6 – Trình diễn: hai máy phải "hiểu" cùng một định dạng
Hai máy có thể dùng hệ điều hành khác nhau, cách lưu chữ khác nhau. Tầng Trình diễn lo việc dịch về định dạng chung: chữ được mã hoá theo UTF-8 để tiếng Việt có dấu không bị lỗi font, ảnh được nén thành JPEG cho nhẹ, và dữ liệu được mã hoá để kẻ nghe lén chỉ thấy một mớ ký tự vô nghĩa. TLS, thứ tạo ra chữ "S" trong HTTPS, thường được xếp ở tầng này khi học OSI.
Tầng 5 – Phiên: mở, giữ và đóng cuộc trò chuyện
Tầng Phiên quản lý một phiên làm việc giữa hai máy: khi nào bắt đầu, duy trì ra sao, kết thúc lúc nào. Nó còn có thể đặt điểm kiểm tra (checkpoint): bạn đang tải một file 2 GB thì rớt mạng giữa chừng, nhờ có điểm kiểm tra mà quá trình tiếp tục từ chỗ đã dừng thay vì tải lại từ đầu.
Trong thực tế, ranh giới giữa tầng 5, 6 và 7 khá mờ. Nhiều giao thức tự làm luôn việc của cả ba, đó là lý do mô hình TCP/IP gộp chúng thành một tầng Ứng dụng duy nhất (xem phần cuối bài).
Tầng 4 – Giao vận: cắt nhỏ, đánh số và gắn số cổng
Một trang web hay một video không thể gửi đi thành một khối khổng lồ. Tầng Giao vận cắt dữ liệu thành các đoạn nhỏ gọi là segment, đánh số thứ tự để bên nhận ráp lại đúng thứ tự, và gắn số cổng (port) để dữ liệu về đúng ứng dụng.
Máy tính của bạn cùng lúc chạy trình duyệt, ứng dụng chat, phần mềm email. Số cổng giống như số phòng trong một toà nhà: địa chỉ IP đưa thư tới đúng toà nhà, còn số cổng đưa thư tới đúng phòng. Một vài cổng quen thuộc:
| Cổng | Dịch vụ |
|---|---|
| 80 | HTTP (web không mã hoá) |
| 443 | HTTPS (web bảo mật) |
| 25 | SMTP (gửi email) |
| 53 | DNS |
| 22 | SSH (điều khiển máy từ xa) |
Tầng này có hai giao thức chủ lực, tính cách trái ngược nhau:
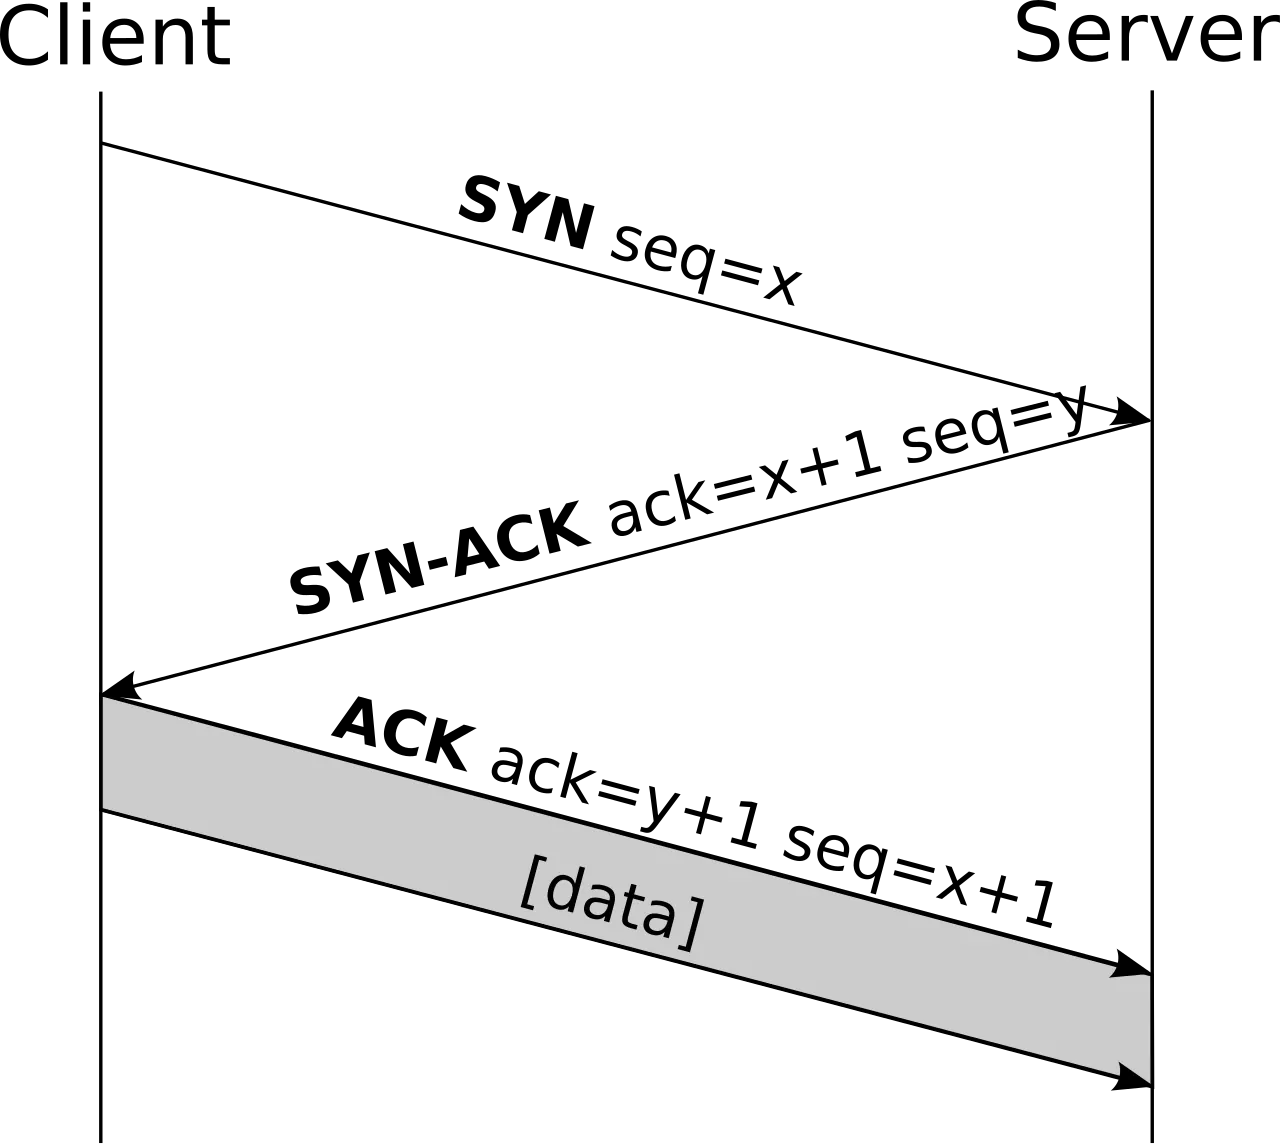
- TCP cẩn thận: trước khi gửi, hai bên bắt tay ba bước (SYN, SYN-ACK, ACK). Mỗi segment gửi đi đều chờ xác nhận, mất gói nào thì gửi lại gói đó. Web, email, tải file đều dùng TCP vì cần đủ từng byte.
- UDP nhanh nhẹn: bắn thẳng, không bắt tay, không chờ xác nhận. Mất một vài gói cũng không gửi lại. Đổi lại độ trễ thấp, hợp cho game online, gọi video, livestream, và cả truy vấn DNS.
Trong game bắn súng, vị trí của đối thủ cách đây 200 mili giây đã vô giá trị. Gửi lại gói cũ chỉ làm trễ thêm. Thà bỏ qua gói mất và chờ gói mới nhất, đó chính là triết lý của UDP.
Tầng 3 – Mạng: địa chỉ IP và chuyện tìm đường
Đây là tầng địa chỉ IP xuất hiện. Segment từ tầng 4 được đóng thành gói tin (packet), gắn IP nguồn và IP đích. Thiết bị đặc trưng của tầng này là router (bộ định tuyến): mỗi router đọc IP đích, tra bảng định tuyến và chọn chặng tiếp theo tốt nhất. Một gói tin từ Việt Nam sang máy chủ ở Mỹ có thể đi qua hàng chục router như vậy.
Mỗi gói tin còn mang một trường TTL (Time To Live, thời gian sống). Mỗi lần đi qua một router, TTL bị trừ đi 1; về 0 thì gói bị huỷ. Nhờ vậy, nếu cấu hình sai tạo ra vòng lặp, gói tin không chạy vòng mãi làm nghẽn mạng. Lệnh tracert (Windows) hay traceroute (Linux, macOS) tận dụng chính cơ chế này để liệt kê từng router trên đường đi:
tracert google.com
ping 8.8.8.8
ping dùng giao thức ICMP, cũng thuộc tầng 3, để hỏi "máy kia có trả lời không, mất bao lâu".
Tầng 2 – Liên kết dữ liệu: địa chỉ MAC và switch
Nếu tầng 3 lo đường đi xuyên qua Internet, thì tầng 2 lo việc chuyển dữ liệu trong cùng một mạng nội bộ, từ thiết bị này sang thiết bị kế bên. Gói tin được đóng thành frame, gắn địa chỉ MAC nguồn và đích. MAC dài 48 bit, thường viết thành 6 cặp số hex như 3C:22:FB:1A:9E:04, và được nhà sản xuất gán cho từng card mạng.
Thiết bị đặc trưng là switch: nó ghi nhớ thiết bị có MAC nào đang cắm ở cổng nào, rồi chuyển frame đúng tới cổng đó thay vì phát cho tất cả. Ở cuối mỗi frame còn có mã CRC (Frame Check Sequence): bên nhận tính lại, nếu không khớp nghĩa là frame bị nhiễu trên đường và bị loại bỏ.
Để thấy các MAC mà máy bạn đã "làm quen" trong mạng nội bộ, gõ:
arp -a
Lệnh này hiện bảng ánh xạ IP sang MAC, đúng chỗ tầng 2 và tầng 3 bắt tay với nhau.
Tầng 1 – Vật lý: từ bit 0/1 thành tín hiệu thật
Tầng thấp nhất làm một việc rất "thô": biến từng bit 0 và 1 thành tín hiệu vật lý:
- Xung điện chạy trong cáp đồng xoắn đôi (dây mạng Cat5e, Cat6 đầu RJ45).
- Xung ánh sáng trong cáp quang, đường truyền của Internet cáp quang về nhà và các tuyến cáp biển.
- Sóng vô tuyến của Wi-Fi, 4G, 5G.
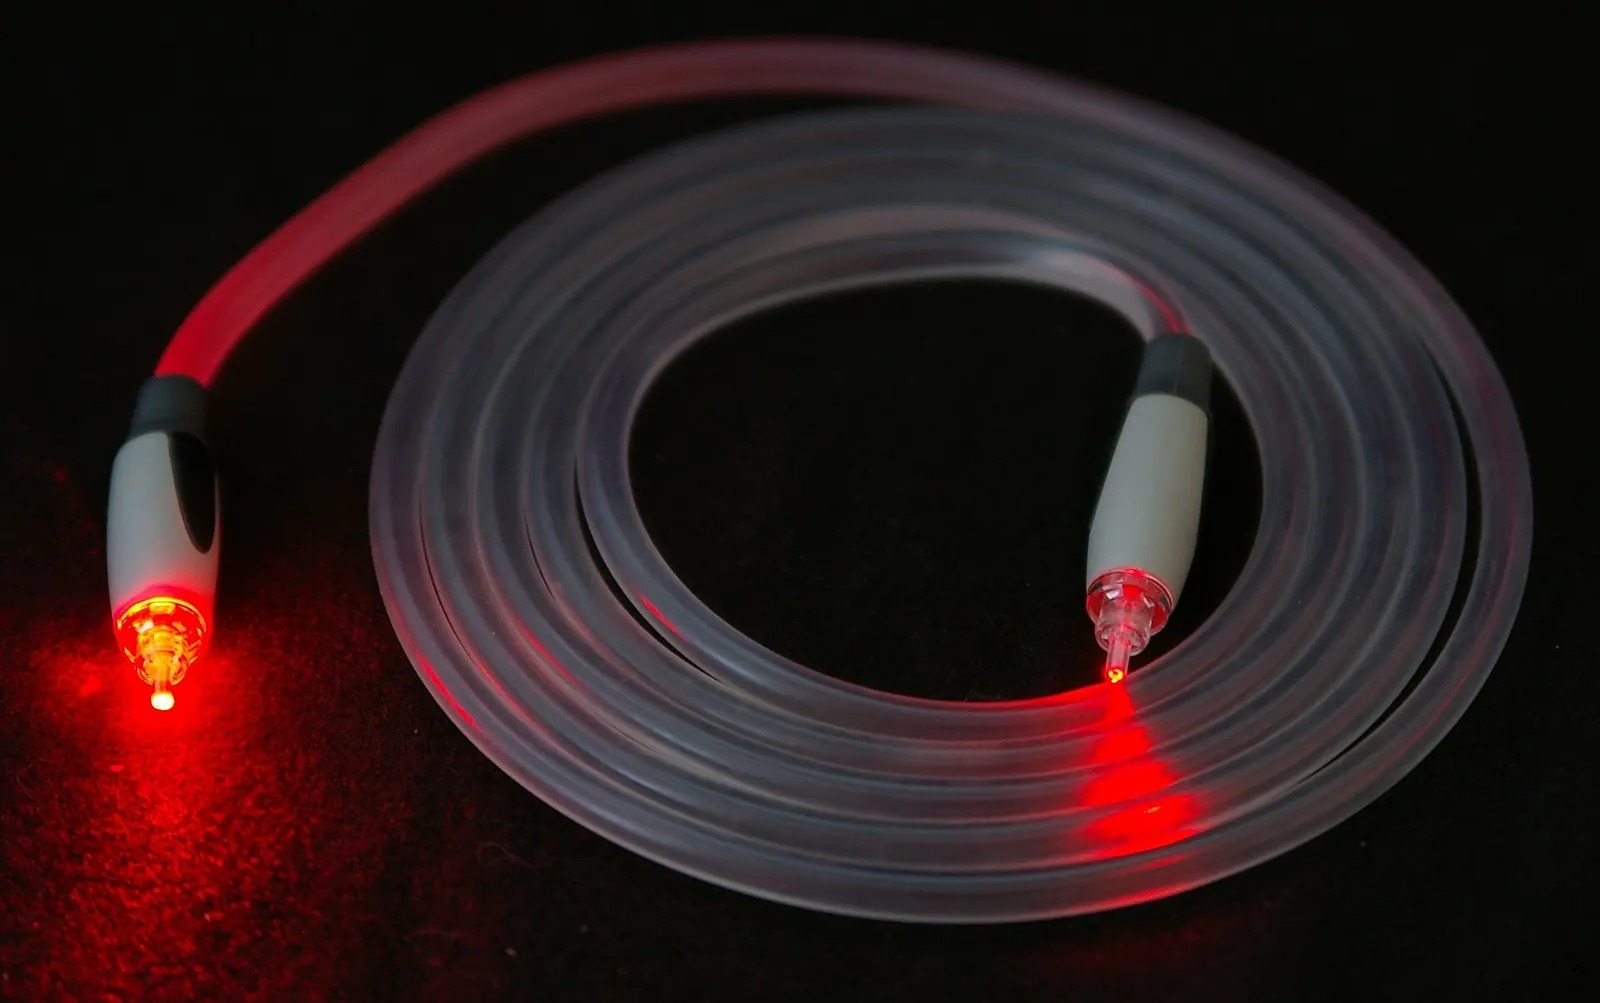
Hub, đầu cáp, bộ chuyển đổi quang điện và phần thu phát của card mạng đều làm việc ở tầng này. Chúng không hiểu địa chỉ hay nội dung, chỉ biết nhận tín hiệu và phát lại.
Ghép lại: một cú click đi qua 7 tầng như thế nào?
Hãy theo chân yêu cầu khi bạn mở một trang web:
- Tầng 7: trình duyệt dùng DNS tra ra IP của tên miền, rồi tạo yêu cầu HTTP.
- Tầng 6: TLS mã hoá yêu cầu.
- Tầng 5: phiên làm việc với máy chủ được mở và duy trì.
- Tầng 4: TCP bắt tay, cắt dữ liệu thành segment, gắn cổng đích 443.
- Tầng 3: gắn IP nguồn, IP đích thành gói tin.
- Tầng 2: gắn MAC của router nhà bạn thành frame.
- Tầng 1: biến frame thành sóng Wi-Fi hoặc xung điện.
Tới router, gói được bóc tới tầng 3 để xem IP đích, rồi đóng lại và gửi tiếp qua từng chặng. Đến máy chủ, nó leo ngược 7 tầng để lộ ra yêu cầu HTTP ban đầu. Câu trả lời đi theo đúng con đường ngược lại. Với một kết nối tốt, cả vòng này thường chỉ mất vài chục mili giây.
Dùng OSI để bắt bệnh mạng như kỹ sư
Giá trị thực tế lớn nhất của OSI là khoanh vùng lỗi. Thay vì đoán mò, kỹ sư mạng kiểm tra từ dưới lên:
| Triệu chứng | Tầng nghi ngờ | Kiểm tra gì |
|---|---|---|
| Đèn cổng mạng không sáng, Wi-Fi không thấy sóng | Tầng 1 | Dây, đầu cắm, nguồn router |
| Cắm dây vào switch nhưng không nhận mạng, xung đột thiết bị | Tầng 2 | Cổng switch, VLAN, bảng MAC |
| Báo trùng địa chỉ IP, ping không tới gateway | Tầng 3 | ipconfig, cấu hình IP, DHCP |
| Ping được nhưng không vào được một dịch vụ cụ thể | Tầng 4 | Tường lửa chặn cổng |
| Vào được IP nhưng gõ tên miền thì lỗi | Tầng 7 | DNS, thử nslookup |
ipconfig /all
nslookup beernary.dev
- [ ]Đèn cổng mạng có sáng không?
- [ ]Máy có nhận IP hợp lệ không?
- [ ]
pingtới gateway và tới8.8.8.8có được không? - [ ]
nslookupcó trả về IP không? - [ ]Cổng của dịch vụ có bị tường lửa chặn không?
Xác định đúng tầng bị lỗi là đã sửa được một nửa.
Rất nhiều người cài lại trình duyệt, xoá cache, đổi DNS cả buổi, trong khi lỗi nằm ở sợi dây mạng lỏng. Luôn kiểm tra tầng 1 trước, nó rẻ và nhanh nhất.
OSI và TCP/IP: cái nào mới là "thật"?
Thực tế Internet không chạy đúng theo OSI, mà chạy trên mô hình TCP/IP chỉ có 4 tầng:
| TCP/IP (4 tầng) | Tương ứng OSI |
|---|---|
| Ứng dụng | Tầng 7, 6, 5 |
| Giao vận | Tầng 4 |
| Internet | Tầng 3 |
| Truy cập mạng | Tầng 2, 1 |
TCP/IP gộp ba tầng trên thành một tầng Ứng dụng và gộp hai tầng dưới thành tầng Truy cập mạng, vì trong thực tế các giao thức không tách bạch rõ như lý thuyết. Dù vậy, OSI vẫn là ngôn ngữ chung của dân mạng: người ta vẫn nói "switch tầng 2", "load balancer tầng 7", "tấn công DDoS tầng 4". Hiểu OSI là hiểu được những cách nói đó.
Tóm tắt nhanh
- OSI do ISO công bố năm 1984, chia việc truyền dữ liệu thành 7 tầng, mỗi tầng một nhiệm vụ.
- Gửi đi thì đóng gói từ tầng 7 xuống tầng 1, mỗi tầng thêm một header; bên nhận bóc ngược lại.
- Tầng 4 có cổng và TCP/UDP, tầng 3 có IP và router, tầng 2 có MAC và switch, tầng 1 là tín hiệu thật.
- Khi mạng lỗi, kiểm tra từ tầng 1 lên để khoanh vùng nhanh.
- Internet chạy trên TCP/IP 4 tầng, nhưng OSI vẫn là bản đồ chuẩn để học và chẩn đoán.
Câu hỏi thường gặp
Trình duyệt web nằm ở tầng mấy?
Trình duyệt là phần mềm, không nằm trong mô hình. Các giao thức nó dùng như HTTP, DNS mới thuộc tầng 7.
Switch và router khác nhau thế nào theo OSI?
Switch làm việc ở tầng 2, chuyển frame trong cùng mạng nội bộ dựa trên địa chỉ MAC. Router làm việc ở tầng 3, chuyển gói tin giữa các mạng khác nhau dựa trên địa chỉ IP.
Wi-Fi thuộc tầng nào?
Wi-Fi (chuẩn IEEE 802.11) trải trên tầng 1 và tầng 2: phần sóng vô tuyến là tầng Vật lý, còn cách đóng frame và địa chỉ MAC thuộc tầng Liên kết dữ liệu.
Có cần học thuộc OSI nếu chỉ dùng mạng ở nhà?
Không cần thuộc từng chi tiết, nhưng nắm được thứ tự các tầng giúp bạn tự kiểm tra lỗi có hệ thống: dây và sóng trước, IP sau, DNS và ứng dụng cuối cùng.